
संदिग्ध QR: डेटा देने से पहले गंतव्य की पुष्टि करें
बोर्ड या पार्किंग मीटर का QR देखें, स्वतंत्र रास्ते से गंतव्य सत्यापित करें और WikiURL की प्रतिक्रिया को सुरक्षा न मानें।
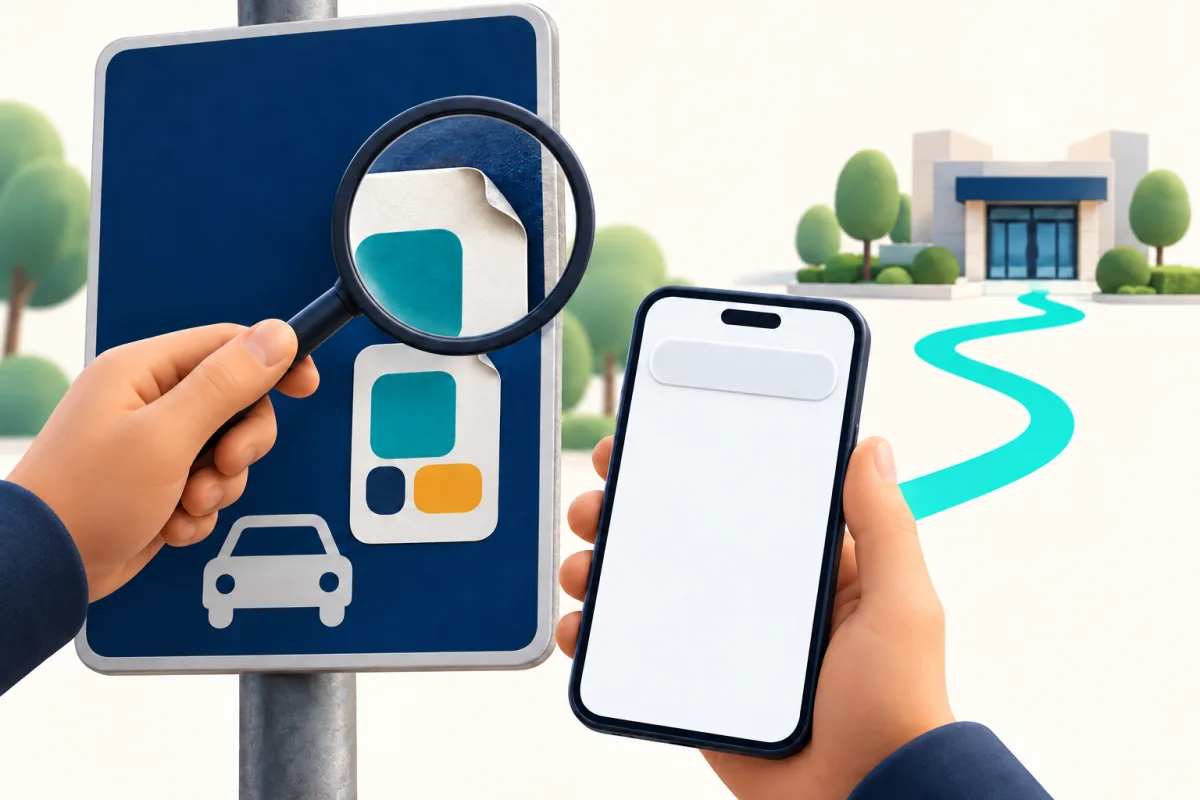
बोर्ड आधिकारिक लगता है, लेकिन इतना पर्याप्त नहीं
मान लें कि आप पार्किंग में पहुँचे और भुगतान का QR मिला। फ़ोन जिस पेज को खोलने का सुझाव देता है, उसमें परिचित लोगो और विश्वसनीय लगने वाला फ़ॉर्म है। जानकारी भरने से पहले रुकें: बोर्ड और साइट का रूप साबित नहीं करता कि गंतव्य संचालक का है। FTC ऐसे मामलों का उल्लेख करता है जहाँ मूल कोड के ऊपर दूसरे QR का स्टिकर लगाया गया और वह नकली पेज पर ले जा सकता है। जाँच लागू करने के लिए घटना को किसी खास शहर से जोड़ना जरूरी नहीं।
यह गाइड तीन जाँचें अलग करती है: भौतिक सतह, स्कैन पर दिखने वाला पता और अपेक्षित संगठन से गंतव्य का संबंध। WikiURL सार्वजनिक URL की प्रतिक्रिया और अंतिम गंतव्य की जानकारी दे सकता है। इससे स्टिकर का मालिक पता नहीं चलता और पेज की वैधता की गारंटी नहीं मिलती। लिंक पर पहले से शक है तो भुगतान के लिए उसे खोलना जरूरी नहीं; रुकें और सेवा तक स्वतंत्र रास्ते से जाएँ।
पूरा पता पढ़ें, केवल परिचित नाम नहीं
रीडर खोलने से पहले URL दिखा सकता है तो पूर्वावलोकन इस्तेमाल करें। बदले अक्षर और अपेक्षित से अलग डोमेन देखें। MDN बताता है कि फ़िशिंग परिचित साइट की नकल मिलते-जुलते डोमेन पर कर सकती है। काल्पनिक उदाहरणों में दूसरे होस्ट का नाम पहला नहीं है, भले शुरुआत एक जैसे शब्दों से हो। ये पते संरचना समझने के लिए हैं; इन्हें न खोलें और वास्तविक भुगतान सेवाओं की तरह न इस्तेमाल करें।
दूसरे रास्ते से मिले आधिकारिक पते से तुलना करें, जैसे पहले इस्तेमाल किया बुकमार्क या स्वतंत्र रूप से पुष्ट संचालक की साइट। parking, सुरक्षित या भुगतान जैसे शब्द पहचान का प्रमाण नहीं हैं। पूर्वावलोकन डोमेन काटता है तो बाकी का अनुमान न लगाएँ। सिर्फ एक्सटेंशन से फैसला न करें; सामान्य दिखने वाला डोमेन नकली साइट रख सकता है। नाम के प्रभाव के बजाय अपेक्षित सेवा से मेल की पुष्टि करें।
https://parking.example.invalid/pago
https://parking.example.invalid.otro.invalid/pago
सतह जाँचें और परिचित विकल्प खोजें
देखें कि कोई स्टिकर दूसरी छपाई को ढक रहा है या किनारे उठे हैं। यह रुकने और पूछने का संकेत है, अकेला निर्णायक प्रमाण नहीं; असली संचालक भी लेबल इस्तेमाल कर सकता है। कुछ ठीक न लगे तो कर्मचारी से प्रक्रिया पुष्ट कराएँ या पहले सत्यापित ऐप या पते से जाएँ। उसी संदिग्ध स्टिकर पर छपे फ़ोन नंबर को अकेला पुष्टि स्रोत न बनाएँ।
FTC अप्रत्याशित अनुरोध पर कंपनी से ऐसे नंबर या साइट द्वारा संपर्क करने को कहता है जिसे आप असली जानते हैं। बोर्ड पर यही सिद्धांत लागू करें: दूसरा रास्ता संदिग्ध वस्तु पर निर्भर न हो। पार्किंग संचालक से पूछें कि पार्किंग सही तरह दर्ज कैसे करनी है। गाइड नहीं कहती कि हर QR धोखा है या अनजान ऐप खोलने से समस्या खत्म हो जाती है। विकल्प भी प्रामाणिक सेवा का होना चाहिए।
WikiURL क्या जाँच सकता है और क्या नहीं
निजी डेटा रहित सार्वजनिक URL हो तो उसे WikiURL URL जाँच में कॉपी करके HTTP स्थिति और अंतिम गंतव्य देखें। डोमेन बदलना संचालक से अतिरिक्त प्रश्न पूछने का कारण हो सकता है। देखा पता स्वतंत्र संदर्भ से तुलना के लिए रखें। सार्वजनिक जाँच में पासवर्ड, निजी प्रबंधन लिंक, एक्सेस टोकन या निजी लेनदेन की जानकारी न डालें।
200 प्रतिक्रिया सफल अनुरोध बताती है, ईमानदारी का प्रमाणपत्र नहीं। धोखाधड़ी वाला पेज भी प्रतिक्रिया दे सकता है। अनुरोध WikiURL के सर्वर से होता है और फ़ोन से अलग व्यवहार मिल सकता है। उपकरण तय नहीं करता कि आपको भुगतान करना चाहिए, QR छापने वाले की पहचान नहीं जाँचता और धोखाधड़ी या मैलवेयर विश्लेषण का विकल्प नहीं है। संदेह हो तो स्वतंत्र रास्ते को प्राथमिकता दें; तकनीकी जाँच सीमित मदद है, आगे बढ़ने की अनुमति नहीं।
HTTPS और पुष्टि कोड पहचान साबित नहीं करते
MDN के अनुसार HTTPS रास्ते में होने वाले कुछ हमलों से कनेक्शन की रक्षा करता है, लेकिन साइट को अपने आप अपेक्षित संचालक नहीं बनाता। नकली पेज में भी एन्क्रिप्टेड कनेक्शन हो सकता है। ब्राउज़र सुरक्षित कनेक्शन दिखाए तब भी पता और प्रक्रिया जाँचें। लोगो, पेशेवर रूप और HTTP त्रुटि न होना भी यह सत्यापन पूरा नहीं करते।
जिस पेज की पहचान पुष्ट न हो उसे पासवर्ड या एक बार इस्तेमाल होने वाला कोड न दें। MDN ऐसे हमले बताता है जो कोड आगे भेज देते हैं; दूसरा फ़ैक्टर माँगना वैधता का प्रमाण नहीं है। QR कुछ इंस्टॉल करने या अप्रत्याशित जल्दी करने को कहे तो रुकें और परिचित चैनल से पुष्टि करें। FTC की सलाह के अनुसार फ़ोन अपडेट रखें, लेकिन अपडेट को धोखे से बचाव की गारंटी न समझें।
पहले ही इंटरैक्ट किया हो तो प्रामाणिक चैनल इस्तेमाल करें
क्या हुआ अलग समझें: पता देखना, पासवर्ड लिखना, कार्ड देना या फ़ाइल इंस्टॉल करना समान नहीं। लॉगिन जानकारी दी हो तो परिचित पते से खाते में जाएँ, उसे बदलें और सुरक्षा विकल्प देखें। भुगतान डेटा दिया हो तो प्रदाता से आधिकारिक चैनल पर संपर्क करके घटना बताएँ। मदद के लिए संदिग्ध पेज पर वापस न जाएँ और सब ठीक करने का वादा करता कोई नया अप्रत्याशित अनुरोध स्वीकार न करें।
हो सके तो URL, तारीख और बोर्ड की तस्वीर रखें, बिना संवेदनशील डेटा फैलाए या QR को इस्तेमाल का निमंत्रण बनाए। संचालक को शक बताएँ और अपने देश के अनुसार आधिकारिक मदद लें; INCIBE फ़िशिंग जानकारी देता है। लिंक जाँच से पैसा वापस दिलाने या डिवाइस सुरक्षित घोषित करने का वादा न करें। व्यावहारिक कसौटी साफ है: डेटा देने से पहले स्वतंत्र पुष्टि और इंटरैक्शन हो चुका हो तो उपयोगी सबूत बचाना।