
QR suspect : vérifiez la destination avant de donner vos données
Examinez un QR sur un panneau ou parcmètre, vérifiez sa destination indépendamment et utilisez WikiURL sans confondre réponse et sécurité.
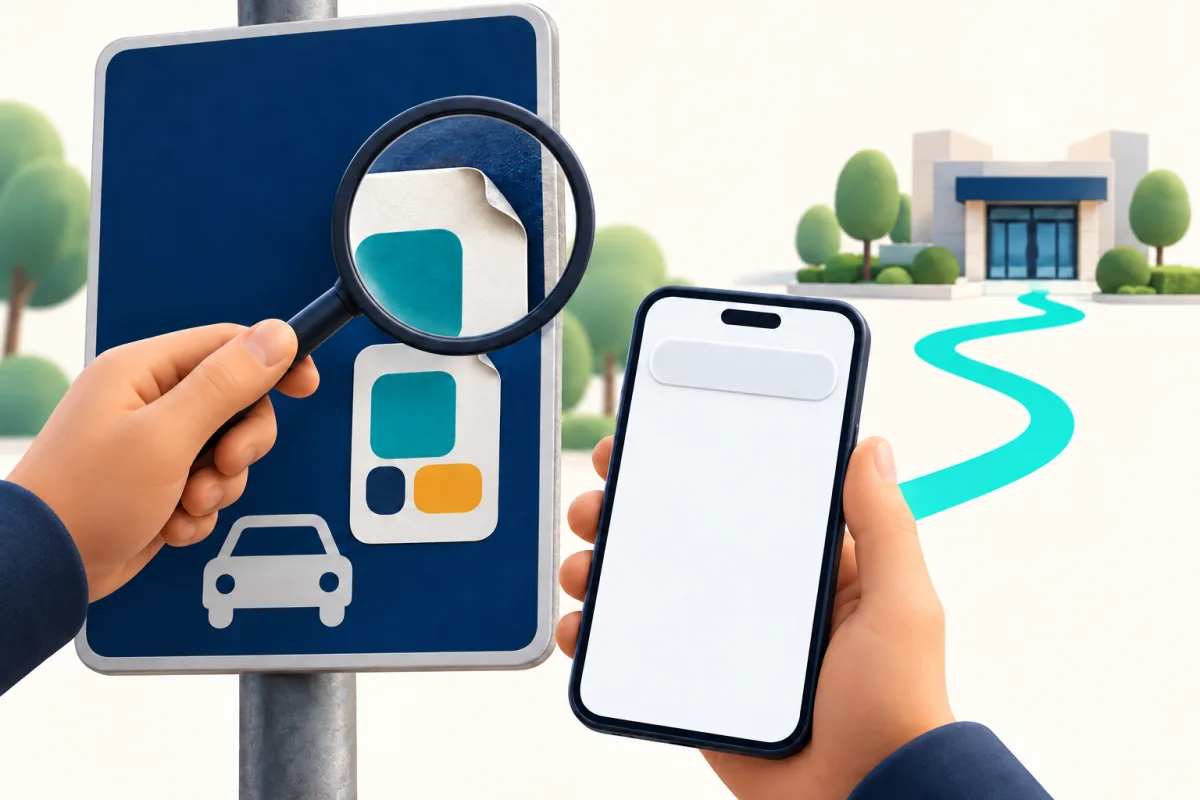
Le panneau paraît officiel, mais cela ne suffit pas
Imaginez arriver dans un parking et trouver un QR pour payer. La page proposée par le téléphone affiche un logo connu et un formulaire convaincant. Arrêtez-vous avant de saisir des données : l’apparence du panneau et du site ne prouve pas que la destination appartient à l’opérateur. La FTC décrit des codes recouverts d’étiquettes portant un autre QR, susceptibles de conduire à des sites d’usurpation. Il n’est pas nécessaire d’attribuer un incident à une ville précise pour appliquer cette vérification.
Ce guide distingue trois examens : le support physique, l’adresse affichée au scan et le lien entre la destination et l’organisation attendue. WikiURL peut renseigner sur la réponse d’une URL publique et sa destination finale. Cela n’identifie pas le propriétaire d’une étiquette et ne garantit pas la légitimité d’une page. Si vous suspectez déjà le lien, vous n’avez pas besoin de l’ouvrir pour payer : arrêtez-vous et accédez au service indépendamment.
Lisez l’adresse entière, pas seulement un nom familier
Si votre lecteur affiche l’URL avant de l’ouvrir, utilisez cet aperçu. Recherchez les lettres modifiées et un domaine différent de celui attendu. MDN explique que le phishing peut imiter un site connu sur un domaine semblable. Dans les exemples fictifs, le second nom d’hôte n’est pas le premier, même s’il commence par les mêmes mots. Ces adresses illustrent une structure ; ne les ouvrez pas et ne les utilisez pas comme services de paiement.
Comparez avec une adresse officielle obtenue autrement : un favori déjà utilisé ou le site de l’opérateur confirmé indépendamment. Ne prenez pas parking, sécurisé ou paiement comme preuve d’identité. Si l’aperçu tronque le domaine, ne devinez pas la suite. Ne jugez pas uniquement l’extension : un domaine d’apparence courante peut héberger une usurpation. Vérifiez la correspondance avec le service attendu, sans vous laisser convaincre par un nom rassurant.
https://parking.example.invalid/pago
https://parking.example.invalid.otro.invalid/pago
Inspectez le support et cherchez une alternative connue
Repérez une étiquette couvrant une autre impression ou des bords relevés. C’est une raison de s’arrêter et de demander, pas une preuve définitive : un opérateur légitime peut aussi utiliser des étiquettes. Si quelque chose semble incohérent, demandez au personnel de confirmer la procédure ou utilisez une application ou une adresse déjà vérifiée. Ne vous fiez pas uniquement à un numéro imprimé sur la même étiquette suspecte.
La FTC recommande de contacter l’entreprise par un numéro ou un site connu comme authentique lors d’une demande inattendue. Appliquez ce principe au panneau : il faut une seconde voie indépendante de l’objet contesté. Dans un parking, demandez à l’opérateur comment enregistrer correctement le stationnement. Ce guide ne dit pas que tout QR est frauduleux ni qu’une application inconnue résout le problème. L’alternative doit aussi correspondre au service authentique.
Ce que WikiURL peut vérifier et ce qui reste hors de portée
Si vous disposez d’une URL publique sans données privées, copiez-la dans le vérificateur d’URL WikiURL et examinez le statut HTTP et la destination finale. Un changement de domaine peut justifier des questions supplémentaires à l’opérateur. Conservez l’adresse observée pour la comparer à votre référence indépendante. Ne saisissez pas de mots de passe, de liens privés de gestion, de jetons d’accès ou de données d’une opération personnelle dans une vérification publique.
Une réponse 200 décrit une requête réussie, pas un certificat d’honnêteté. Une page frauduleuse peut aussi répondre. La requête provient du serveur de WikiURL et le comportement peut différer de celui du téléphone. Le vérificateur ne décide pas si vous devez payer, ne confirme pas l’identité de l’imprimeur du QR et ne remplace pas une analyse de fraude ou de logiciels malveillants. En cas de doute, privilégiez la voie indépendante ; l’examen technique est une aide limitée, pas une autorisation de continuer.
HTTPS et les codes de vérification ne prouvent pas l’identité
HTTPS protège la connexion contre certaines attaques durant le transit, comme l’explique MDN, mais ne transforme pas automatiquement le site en opérateur attendu. Un site d’imitation peut avoir une connexion chiffrée. Vérifiez l’adresse et la procédure même quand le navigateur indique une connexion protégée. Le logo, l’apparence professionnelle et l’absence d’erreur HTTP ne suffisent pas non plus.
Ne donnez pas de mots de passe ou de codes à usage unique à une page dont l’identité n’est pas confirmée. MDN décrit des attaques relayant ces codes ; demander un second facteur ne prouve donc pas la légitimité. Si le QR incite à installer quelque chose ou à agir avec une urgence inattendue, arrêtez-vous et confirmez par le canal connu. Mettez le téléphone à jour, comme le recommande la FTC, sans y voir une garantie contre la tromperie.
Si vous avez déjà interagi, passez par le canal authentique
Distinguez les faits : voir une adresse n’est pas saisir un mot de passe, donner une carte ou installer un fichier. Si vous avez partagé des identifiants, accédez au compte par son adresse connue pour les changer et revoir la sécurité. Si vous avez fourni des données de paiement, contactez le prestataire par son canal officiel pour expliquer les faits. Ne retournez pas sur la page douteuse pour demander de l’aide et n’acceptez pas une autre demande inattendue promettant de tout réparer.
Gardez l’URL, la date et si possible une photo du panneau, sans diffuser de données sensibles ni le QR comme invitation à l’utiliser. Signalez le doute à l’opérateur et cherchez une aide officielle adaptée à votre pays ; INCIBE informe sur le phishing. Ne promettez pas de récupérer de l’argent ou de certifier un appareil sûr à partir d’un contrôle de lien. Le principe est clair : confirmer indépendamment avant de donner des données et conserver des éléments utiles si une interaction a eu lieu.