
QR sospetto: verifica la destinazione prima di fornire dati
Controlla un QR su cartello o parcometro, verifica la destinazione in modo indipendente e usa WikiURL senza confondere risposta e sicurezza.
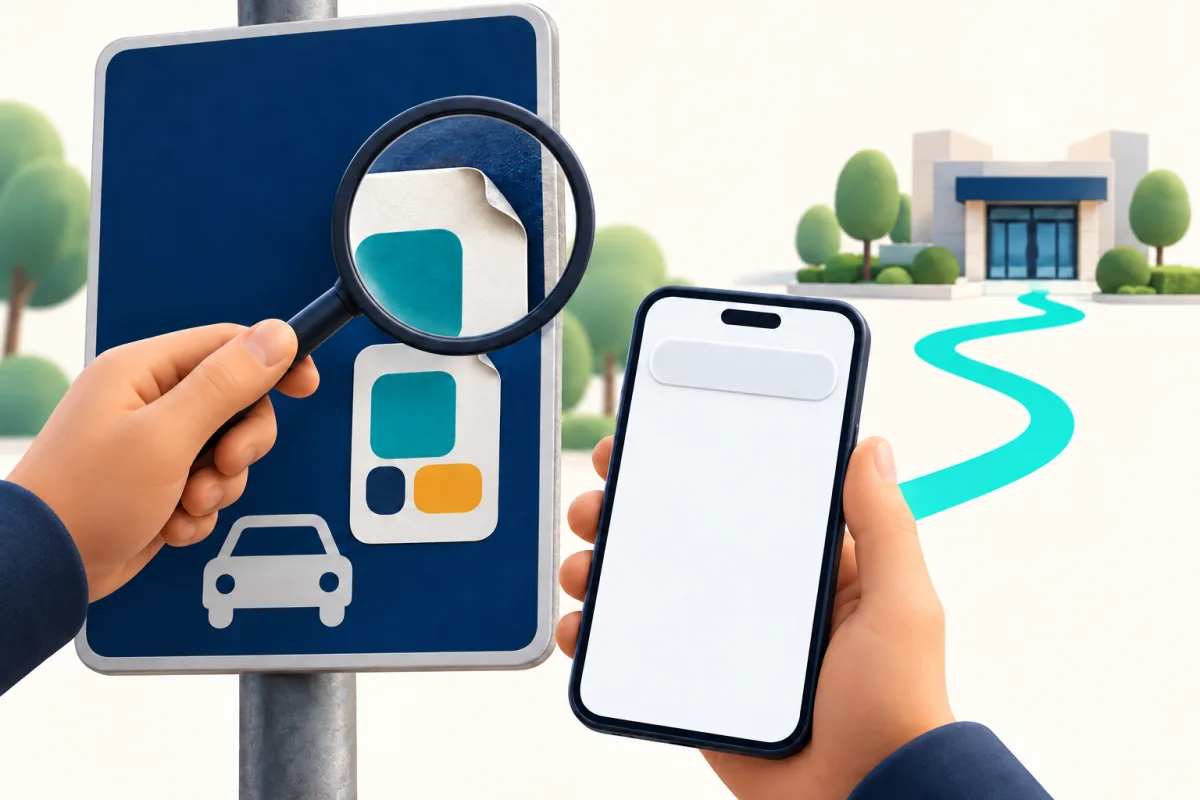
Il cartello sembra ufficiale, ma non basta
Immagina di arrivare in un parcheggio e trovare un QR per pagare. La pagina proposta dal telefono mostra un logo noto e un modulo convincente. Fermati prima di inserire dati: l’aspetto del cartello e del sito non dimostra che la destinazione appartenga al gestore. La FTC documenta codici coperti con adesivi contenenti un altro QR, che possono portare a pagine di impersonificazione. Non serve attribuire un incidente a una città precisa per applicare il controllo.
Questa guida distingue tre verifiche: il supporto fisico, l’indirizzo mostrato dalla scansione e il rapporto della destinazione con l’organizzazione attesa. WikiURL può fornire informazioni sulla risposta di un URL pubblico e sulla destinazione finale. Ciò non identifica il proprietario dell’adesivo né garantisce la legittimità della pagina. Se sospetti già del link, non devi aprirlo per pagare: fermati e accedi al servizio da una via indipendente.
Leggi tutto l’indirizzo, non solo un nome familiare
Se il lettore mostra l’URL prima di aprirlo, usa l’anteprima. Cerca lettere cambiate e un dominio diverso da quello atteso. MDN spiega che il phishing può imitare un sito noto su un dominio simile. Negli esempi fittizi, il secondo nome host non è il primo anche se comincia con le stesse parole. Gli indirizzi servono per leggerne la struttura; non aprirli e non usarli come veri servizi di pagamento.
Confronta con un indirizzo ufficiale ottenuto separatamente, come un preferito già usato o il sito del gestore confermato indipendentemente. Parole come parking, sicuro o pagamento non provano identità. Se l’anteprima tronca il dominio, non indovinare il resto. Non decidere soltanto dall’estensione: un dominio dall’aspetto normale può ospitare un’imitazione. Verifica la corrispondenza con il servizio previsto invece di fidarti di un nome convincente.
https://parking.example.invalid/pago
https://parking.example.invalid.otro.invalid/pago
Controlla il supporto e cerca un’alternativa nota
Osserva se un adesivo copre un’altra stampa o ha bordi sollevati. È un motivo per fermarsi e chiedere, non una prova conclusiva: anche un gestore legittimo può usare etichette. Se qualcosa non torna, chiedi al personale di confermare la procedura oppure usa un’applicazione o un indirizzo già verificato. Non affidarti soltanto a un numero telefonico stampato sullo stesso adesivo sospetto.
La FTC consiglia di contattare l’azienda tramite un numero o un sito sicuramente autentico quando arriva una richiesta inattesa. Applica il principio al cartello: serve una seconda via indipendente dall’oggetto contestato. In parcheggio, verifica con il gestore come registrare correttamente la sosta. La guida non dice che ogni QR sia fraudolento o che un’app sconosciuta risolva il problema. Anche l’alternativa deve appartenere al servizio autentico.
Cosa può controllare WikiURL e cosa resta escluso
Se hai un URL pubblico senza dati privati, copialo nel controllo URL di WikiURL e verifica stato HTTP e destinazione finale. Un cambio di dominio può giustificare altre domande al gestore. Conserva l’indirizzo osservato per confrontarlo con il riferimento indipendente. Non inserire password, link privati di gestione, token d’accesso o dati di una tua operazione in un controllo pubblico.
Una risposta 200 descrive una richiesta riuscita, non un certificato di onestà. Anche una pagina fraudolenta può rispondere. La richiesta parte dal server WikiURL e può comportarsi diversamente dal telefono. Lo strumento non decide se devi pagare, non verifica l’identità di chi ha stampato il QR e non sostituisce un’analisi di frodi o malware. In caso di dubbi, privilegia la via indipendente; la verifica tecnica è un aiuto limitato, non un’autorizzazione a proseguire.
HTTPS e codici di verifica non dimostrano identità
HTTPS protegge la connessione da alcuni attacchi durante il transito, come spiega MDN, ma non rende automaticamente il sito il gestore cercato. Una pagina di imitazione può avere una connessione cifrata. Controlla indirizzo e procedura anche quando il browser indica una connessione protetta. Logo, aspetto professionale e assenza di errori HTTP non completano la verifica.
Non fornire password o codici monouso a una pagina la cui identità non è confermata. MDN descrive attacchi che inoltrano questi codici: chiedere un secondo fattore non prova legittimità. Se il QR invita a installare qualcosa o agire con urgenza inattesa, fermati e conferma tramite il canale noto. Mantieni aggiornato il telefono, come raccomanda la FTC, senza considerare gli aggiornamenti una garanzia contro l’inganno.
Se hai già interagito, usa il canale autentico
Distingui l’accaduto: vedere un indirizzo non equivale a scrivere una password, fornire una carta o installare un file. Se hai condiviso credenziali, accedi al conto dall’indirizzo noto per cambiarle e verificare la sicurezza. Se hai fornito dati di pagamento, contatta il prestatore dal canale ufficiale per spiegare l’accaduto. Non tornare alla pagina dubbia per chiedere aiuto e non accettare un’altra richiesta inattesa che prometta di sistemare tutto.
Conserva URL, data e, se possibile, una foto del cartello, senza diffondere dati sensibili o il QR come invito all’uso. Avvisa il gestore e cerca assistenza ufficiale adatta al tuo Paese; INCIBE offre informazioni sul phishing. Non promettere di recuperare denaro o dichiarare sicuro un dispositivo tramite un controllo di link. Il criterio pratico è chiaro: conferma indipendente prima di fornire dati e conservazione di elementi utili se hai già interagito.