
QR mencurigakan: periksa tujuan sebelum memberikan data
Tinjau QR pada papan atau meter parkir, verifikasi tujuan secara independen dan gunakan WikiURL tanpa menganggap respons sebagai keamanan.
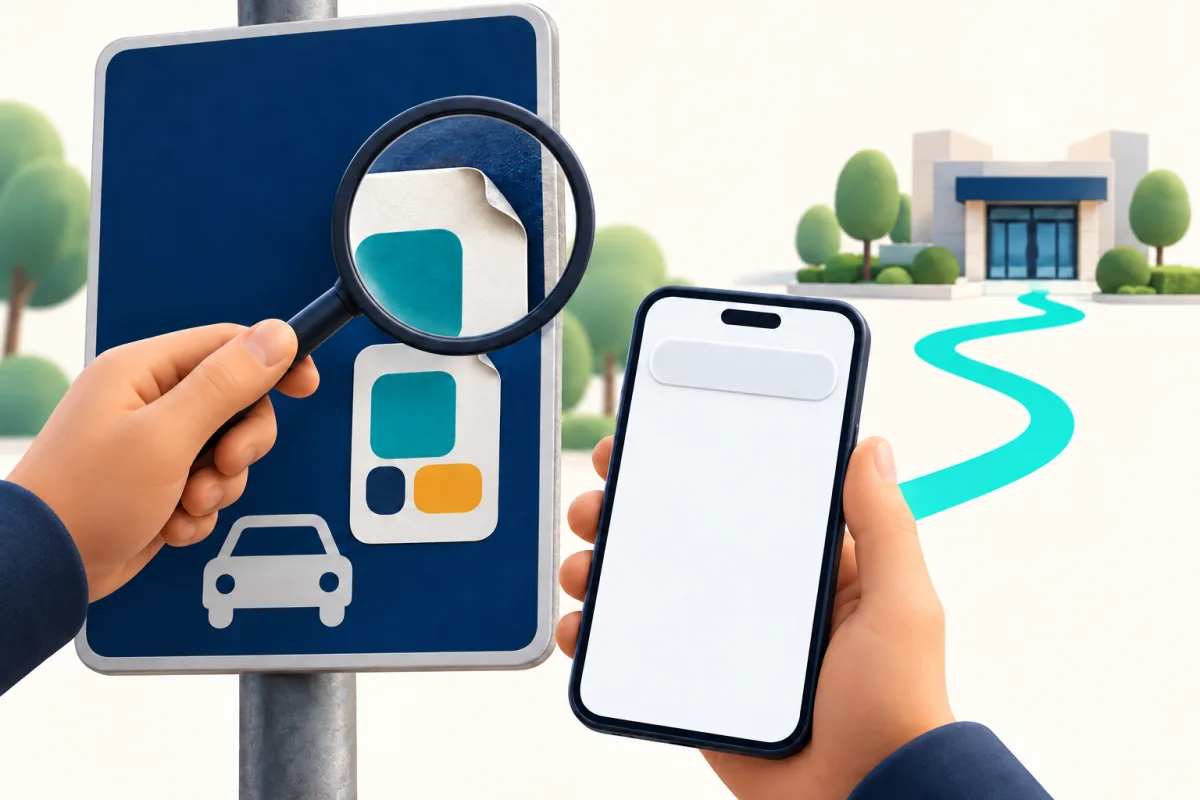
Papan terlihat resmi, tetapi itu belum cukup
Bayangkan Anda tiba di tempat parkir dan menemukan QR untuk membayar. Halaman yang ditawarkan ponsel menampilkan logo dikenal dan formulir meyakinkan. Berhenti sebelum memasukkan data: tampilan papan dan situs tidak membuktikan tujuan milik pengelola. FTC mendokumentasikan kode yang ditutupi stiker QR lain dan menjelaskan bahwa kode dapat menuju halaman penyamaran. Anda tidak perlu mengaitkan kejadian dengan kota tertentu untuk menerapkan pemeriksaan.
Panduan ini memisahkan tiga tinjauan: media fisik, alamat yang muncul saat dipindai dan hubungan tujuan dengan organisasi yang diharapkan. WikiURL dapat memberi informasi tentang respons URL publik dan tujuan akhirnya. Informasi tersebut tidak mengidentifikasi pemilik stiker atau menjamin legitimasi halaman. Jika sudah mencurigai tautan, Anda tidak perlu mengunjunginya untuk membayar: berhenti dan akses layanan secara independen.
Baca seluruh alamat, bukan hanya nama dikenal
Jika pemindai menampilkan URL sebelum membukanya, gunakan pratinjau itu. Cari huruf yang berubah dan domain berbeda dari yang diharapkan. MDN menjelaskan bahwa phishing dapat meniru situs dikenal pada domain mirip. Pada contoh fiktif, nama host kedua bukan yang pertama meskipun diawali kata sama. Alamat dibuat untuk membaca strukturnya; jangan dibuka atau digunakan sebagai layanan pembayaran nyata.
Bandingkan dengan alamat resmi yang diperoleh melalui jalur lain, seperti penanda yang sudah digunakan atau situs pengelola yang dikonfirmasi independen. Kata parking, aman atau pembayaran bukan bukti identitas. Jika pratinjau memotong domain, jangan menebak sisanya. Jangan hanya menilai akhiran: domain yang tampak biasa dapat menampung penyamaran. Verifikasi kecocokan dengan layanan yang diharapkan, bukan sekadar nama yang terdengar meyakinkan.
https://parking.example.invalid/pago
https://parking.example.invalid.otro.invalid/pago
Periksa media dan cari alternatif dikenal
Lihat apakah stiker menutupi cetakan lain atau memiliki tepi terangkat. Itu alasan untuk berhenti dan bertanya, bukan bukti pasti: pengelola sah juga dapat memakai label. Jika ada yang tidak sesuai, minta petugas mengonfirmasi prosedur atau akses melalui aplikasi maupun alamat yang sudah diverifikasi. Jangan hanya menggunakan nomor telepon pada stiker mencurigakan yang sama sebagai konfirmasi.
FTC menyarankan menghubungi perusahaan lewat nomor atau situs yang diketahui asli ketika menerima permintaan tak terduga. Terapkan prinsip itu pada papan: perlu jalur kedua yang tidak bergantung pada objek yang diragukan. Di tempat parkir, tanyakan cara mencatat parkir dengan benar kepada pengelola. Panduan tidak mengklaim setiap QR menipu atau aplikasi tak dikenal menyelesaikan masalah. Alternatif juga harus sesuai dengan layanan autentik.
Yang dapat diperiksa WikiURL dan yang tidak
Jika memiliki URL publik tanpa data pribadi, salin ke pemeriksa URL WikiURL dan tinjau status HTTP serta tujuan akhirnya. Perubahan domain dapat menjadi alasan mengajukan pertanyaan lagi kepada pengelola. Simpan alamat yang diamati untuk dibandingkan dengan acuan independen. Jangan memasukkan kata sandi, tautan pengelolaan pribadi, token akses atau informasi transaksi pribadi ke pemeriksaan publik.
Respons 200 menunjukkan permintaan berhasil, bukan sertifikat kejujuran. Halaman penipuan juga dapat merespons. Permintaan berasal dari server WikiURL dan perilakunya dapat berbeda dari ponsel. Pemeriksa tidak memutuskan apakah Anda harus membayar, memverifikasi siapa pencetak QR atau menggantikan analisis penipuan dan malware. Jika URL meragukan, utamakan jalur independen; tinjauan teknis hanya bantuan terbatas, bukan izin melanjutkan.
HTTPS dan kode verifikasi tidak membuktikan identitas
HTTPS melindungi koneksi dari beberapa serangan saat transit, sebagaimana dijelaskan MDN, tetapi tidak otomatis menjadikan situs pengelola yang dicari. Halaman tiruan dapat memiliki koneksi terenkripsi. Periksa alamat dan prosedur meskipun peramban menunjukkan koneksi terlindungi. Logo, tampilan profesional dan tidak adanya kesalahan HTTP juga tidak melengkapi verifikasi.
Jangan memberikan kata sandi atau kode sekali pakai ke halaman yang identitasnya belum dikonfirmasi. MDN menjelaskan serangan yang meneruskan kode tersebut; permintaan faktor kedua tidak membuktikan legitimasi. Jika QR meminta pemasangan sesuatu atau tindakan dengan urgensi tak terduga, berhenti dan konfirmasikan lewat saluran dikenal. Perbarui ponsel sesuai saran FTC tanpa menganggap pembaruan sebagai jaminan bebas penipuan.
Jika sudah berinteraksi, gunakan saluran autentik
Bedakan kejadian: melihat alamat berbeda dari menulis kata sandi, memberikan kartu atau memasang berkas. Jika membagikan kredensial, akses akun lewat alamat dikenal untuk menggantinya dan meninjau keamanan. Jika memberikan data pembayaran, hubungi penyedia lewat saluran resmi untuk menjelaskan kejadian. Jangan kembali ke halaman meragukan untuk meminta bantuan atau menerima permintaan tak terduga lain yang menjanjikan perbaikan.
Simpan URL, tanggal dan foto papan jika memungkinkan, tanpa menyebarkan data sensitif atau QR sebagai undangan penggunaan. Beri tahu pengelola dan cari bantuan resmi sesuai negara Anda; INCIBE menyediakan informasi phishing. Jangan menjanjikan pengembalian uang atau menyatakan perangkat aman dari pemeriksaan tautan. Kriteria praktisnya jelas: konfirmasi independen sebelum memberi data dan pelestarian bukti berguna jika interaksi sudah terjadi.